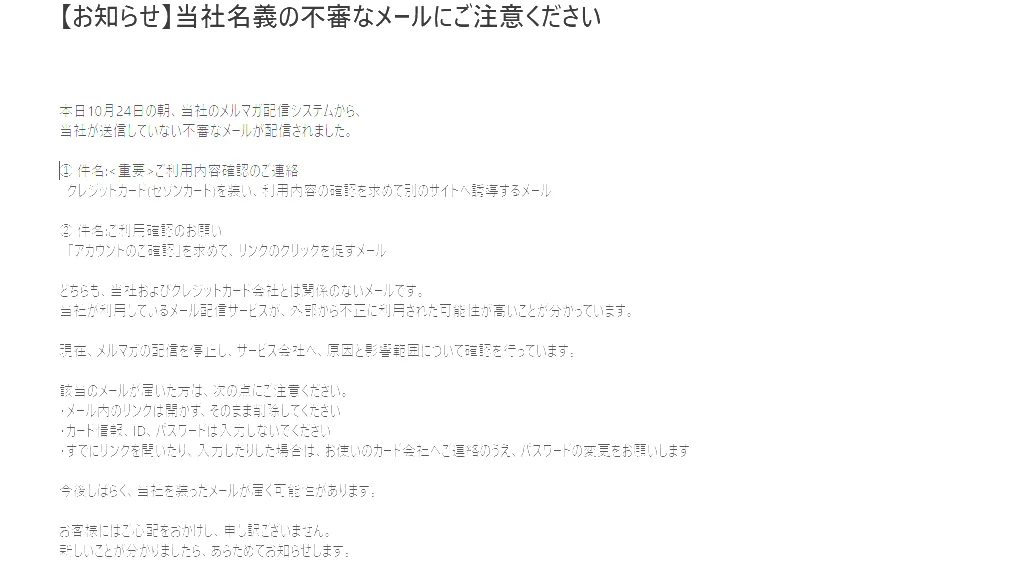
京商株式会社は2026年10月25日、同社Webサイトに「当社名義の不審なメールにご注意ください」を更新した。
https://rc.kyosho.com/ja/blog/post/alert-20261024
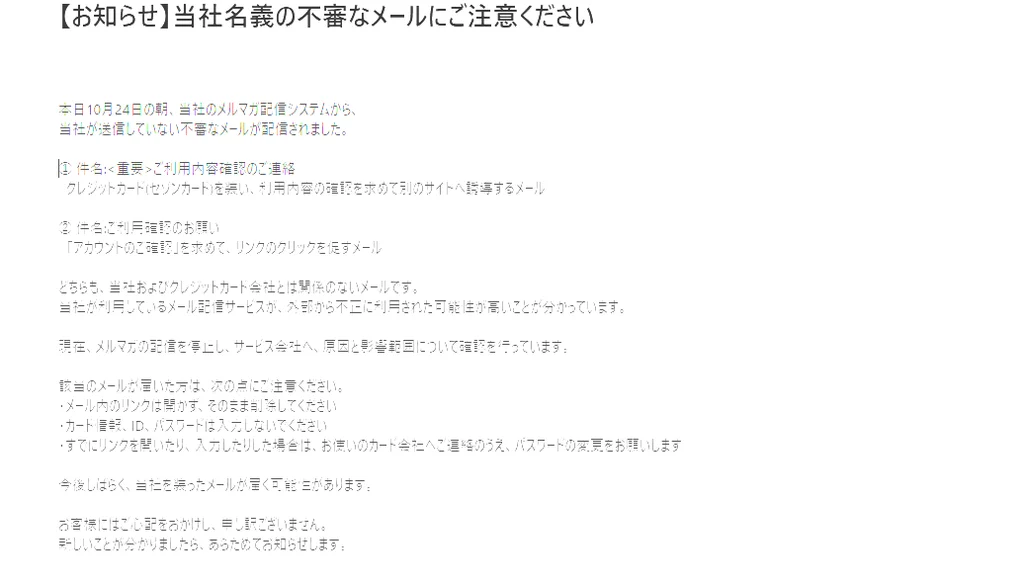
■ウェブサイトより引用
本日10月24日の朝、当社のメルマガ配信システムから、
当社が送信していない不審なメールが配信されました。
① 件名:<重要>ご利用内容確認のご連絡
クレジットカード(セゾンカード)を装い、利用内容の確認を求めて別のサイトへ誘導するメール
② 件名:ご利用確認のお願い
「アカウントのご確認」を求めて、リンクのクリックを促すメール
どちらも、当社およびクレジットカード会社とは関係のないメールです。
当社が利用しているメール配信サービスが、外部から不正に利用された可能性が高いことが分かっています。
現在、メルマガの配信を停止し、サービス会社へ、原因と影響範囲について確認を行っています。
該当のメールが届いた方は、次の点にご注意ください。
・メール内のリンクは開かず、そのまま削除してください
・カード情報、ID、パスワードは入力しないでください
・すでにリンクを開いたり、入力したりした場合は、お使いのカード会社へご連絡のうえ、パスワードの変更をお願いします
今後しばらく、当社を装ったメールが届く可能性があります。
お客様にはご心配をおかけし、申し訳ございません。
新しいことが分かりましたら、あらためてお知らせします。
【続報】10月25日更新
10月24日(土)朝8:22頃と8:48頃に当社から配信された不審なメールは、当社が利用するメール配信サービス「ワイメール」(提供元:株式会社イグレックス)が第三者による不正アクセスを受け、当社の配信環境が不正に利用されたことによるものと判明しました。
提供元の対応により、当社の配信環境は停止されており、
現在、新たな不審メールが配信される状況にはありません。
当社でも、メルマガの配信を停止しております。
新たな事実が分かりましたら、あらためてお知らせします。
【提供元による公式発表】
不正アクセスの詳細・調査の進捗につきましては、
サービス提供元の株式会社イグレックスによる以下の発表をご確認ください。
株式会社イグレックス
「ワイメールの緊急メンテナンスについて」
【お客様へのお願い】
・当社名義の不審なメールのリンクは開かず、削除してください
・当社が、メールでID・パスワード・カード情報などの入力を
お願いすることはありません
・すでにリンクを開いたり、入力したりした場合は、
お使いのカード会社へご連絡のうえ、パスワードの変更をお願いします
source:京商株式会社 https://rc.kyosho.com/ja/